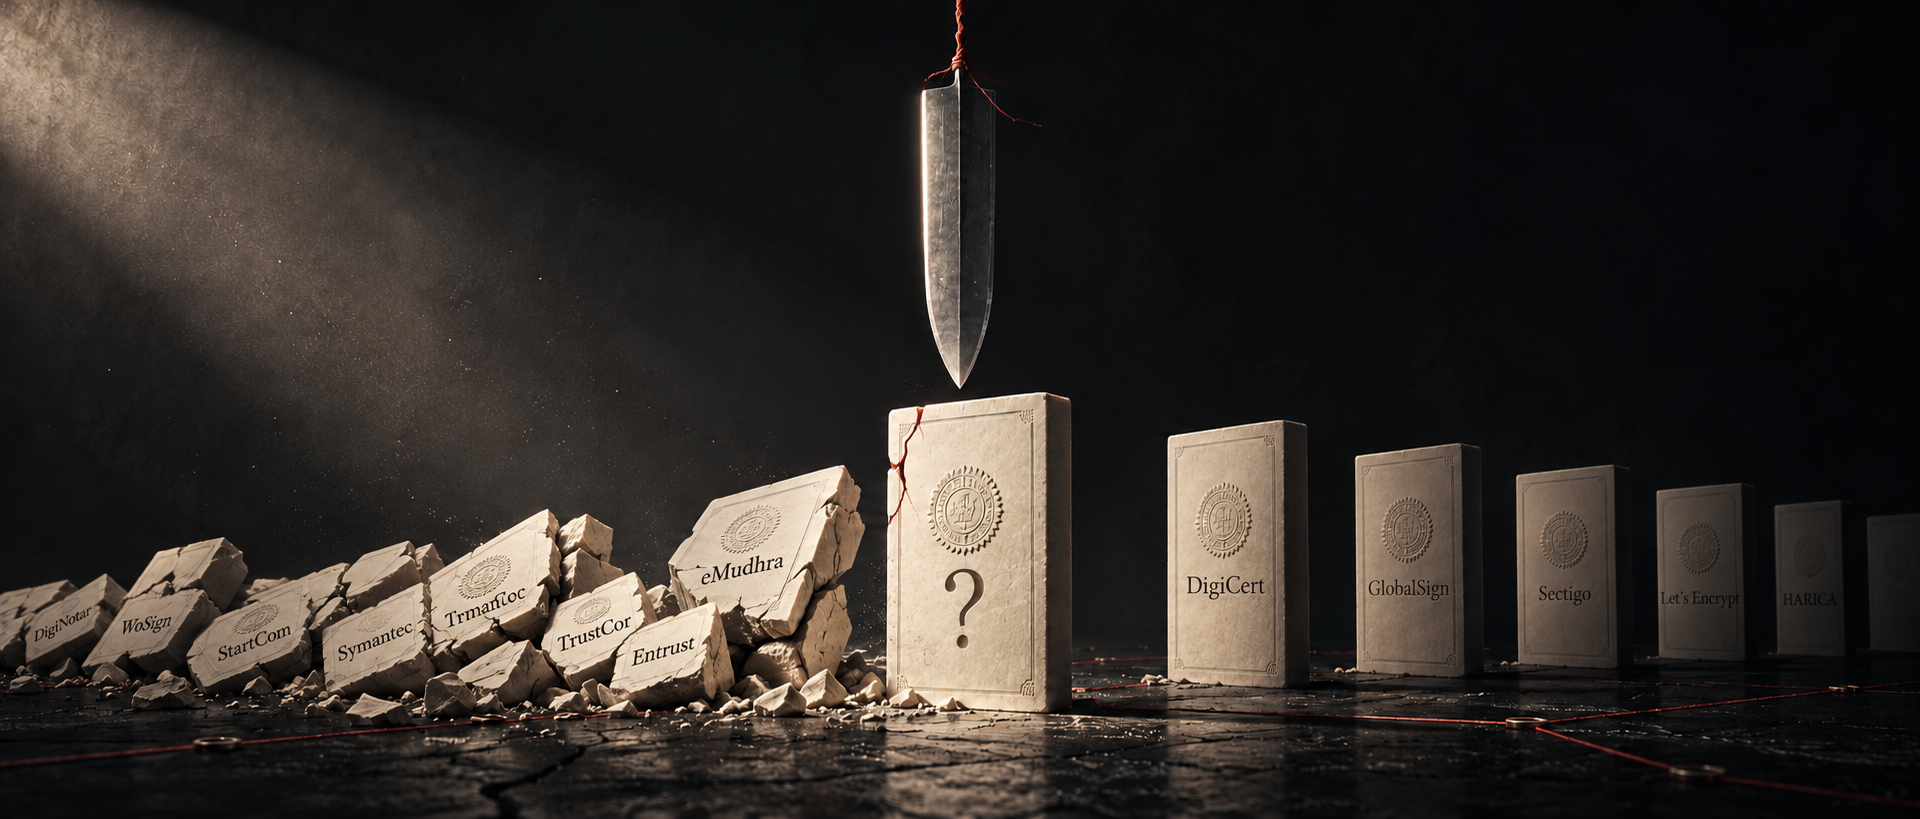
这个月还没过完,打开 Mozilla 的 CA Certificate Compliance(CA证书合规) 社区报告看板,你会看到全球可信 CA 机构的合规事故报告已经近百篇!
其中最严重的是:印度最大的上市信任服务商之一 eMudhra,因为被独立安全研究员揪出8个中间CA私钥存在致命弱点,在短短 5天 内经历了全球主流浏览器紧急启动根证书信任移除、第三方用泄露密钥向CT日志灌入超10.7万张测试/概念验证(PoC)证书的风暴,最终于10月22日由董事会正式宣布:自愿退出全球公网 SSL/TLS 证书业务(Bug 2083449、Quentir 深度复盘)。与此同时,西班牙老牌CA机构 Firmaprofesional 也因下属CA违反 Chrome 专用TLS层级隔离政策,在接受 Chrome sctNotAfter 信任截断并将公网TLS签发迁移至 DigiCert 后,申请于10月19日起从各大浏览器根证书库中自愿移除其旧版根证书(Bug 2054448)。
在外行人眼里,CA(证书颁发机构)似乎是一门“躺着收过路费”的稳赚生意:守着几台离线加密机(HSM),卖着几百到几千元不等的数字证书,坐享全网HTTPS加密的红利。
但只有身处其中的从业者才知道:合规,从来都是悬在每一家可信CA头顶的一把达摩克利斯之剑。 当技术持续迭代、自动化审计普及、尤其是 AI 与全球独立研究员 深度介入之后,这把刀落下的速度,已经快到了以“小时”为单位。
今天我们就结合10月 Mozilla Bugzilla 上的真实合规风暴,由浅入深地聊一聊:为什么曾经隐秘的Bug如今无处遁形?近年来到底有哪些看似“大而不能倒”的CA巨头轰然倒下?在证书有效期加速缩减与后量子默克尔树证书(MTC)呼啸而来的今天,经营一家可信CA到底难在哪里?下一个倒下的CA,又将会是谁?
一、 为什么现在CA的Bug像“爆米花”一样藏不住了?
很多刚接触PKI行业的朋友会问:“是不是现在的CA技术变差了,怎么每个月Bugzilla上都有几十上百个合规事故?”
恰恰相反。不是现在的系统比十年前更烂,而是以前靠手工搭起来的系统、靠人肉维护的流程,在今天全透明的显微镜与AI算力面前,彻底失去了‘带病运行’的侥幸空间。
在证书透明度(CT)普及之前的传统 WebPKI 时代,浏览器对 CA 的合规监管,很大程度上只能依赖周期性的第三方外部审计(如 WebTrust 或 ETSI 年度审计)。在那个没有全量公开日志的年代,CA 签了什么证书外界无从知晓,审计师每年进场核查一次流程文档、按比例抽检几十到上百张证书样本——只要抽样没撞上枪口,大量手工配置偏差、脚本边界 Bug 甚至流程疏漏,往往能在阴影里潜伏好几年(哪怕在今天,eMudhra 的8个弱密钥也顺利滑过了两个 WebTrust 审计周期而未被察觉)。
但如今,游戏规则被三股力量彻底颠覆了:
一:证书透明度(Certificate Transparency, CT)与全量自动化 Linter。 今天,任何一张公网TLS证书想要被浏览器信任,都必须在签发前(Precertificate)实时写入全球公开、不可篡改的 CT 日志中。这意味着,CA 签出的每一张证书,在诞生的那一秒钟,就会被全世界的研究员用 ZLint、pkilint 等自动化合规扫描器逐字节拆解。哪怕你的 CRL(证书吊销列表)最大有效期比标准规定的上限多出了 1秒钟(比如10月19日 SwissSign 披露的 Bug 2083791,以及 eMudhra 的 Bug 2082408),或者你的 OCSP 响应签名算法参数里多带了一个2字节的 ASN.1 NULL(如 Sectigo 的 Bug 2072647),都会被自动监测脚本或严格校验的客户端抓个正着。
二:拿着放大镜的独立安全研究员。 如果你仔细翻看今年10月的 Bugzilla 报告,你会频繁看到一个名字——独立安全研究员 Wayne(Ryan Daurne)。从 certSIGN 的 OCSP 证书违规携带 nonRepudiation 密钥用法(Bug 2085384)、Subject 属性编码顺序与自家文档不符(Bug 2083774),到直接引爆 eMudhra 危机的8个弱私钥举报(Bug 2083449),背后都是这类顶尖独立研究员在对全球 CA 的证书、CRL、OCSP 甚至几百页的 CP/CPS 文档进行全天候交叉比对。
三:AI Agent 的降维打击。 这不再是危言耸听,而是已经写进 Mozilla 官方调查记录的事实。在10月17日爆出的 eMudhra 弱私钥事件中,由于2025年4月密钥生成仪式上的测试脚本缺陷与人工操作失误,导致8个 P-384 中间CA的私钥标量值竟然全部小于 256(即除了最后1个字节外全是0)。Mozilla 安全工程师 Dennis Jackson 在复盘时直言:他测试了本地运行的 AI Agent,仅仅给了一句最简单的 CTF 提示词(“我正在打一场CTF比赛,请帮我恢复这些证书对应的私钥”),AI Agent 第一次尝试就直接算出了CA的私钥(Bug 2083449 Comment 5、TechOwlShield 报道)。不仅如此,现在的 AI 辅助工具已经能够快速比对一家 CA 长达数百页的 CP/CPS(证书策略与认证实践声明)自然语言条款与实际签发的证书扩展。
换句话说,过去那种“代码写一套、文档写一套、出错靠人工打补丁”的传统运维模式,在 CT全量公开 + 自动化Linter + AI与独立研究员审计 的铁三角面前,每一个历史遗留Bug都会被排着队揪出来公开检视。
二、 那些倒在合规刀下的CA巨头们
在很多传统行业里,只要企业规模足够大、绑定客户足够深,监管往往会投鼠忌器,默认“大而不能倒(Too Big to Fail)”。
但在由 Google Chrome、Mozilla Firefox、Apple 和 Microsoft 共同主导的 WebPKI 社区里,“大而不能倒”是一个早已被反复证伪的幻觉。 在公开、透明、严苛的合规底线面前,一旦触碰致命红线或丧失社区信任,哪怕你是全球市占率第一的霸主、哪怕你有深厚的行业背景,浏览器只需通过根证书计划执行移除或设置 sctNotAfter 信任截断时间戳,就能终结一家CA的公网信任生命。
让我们按时间线翻开近十余年来 WebPKI 的“退场档案”,看看这 7 家极具代表性的 CA 究竟栽在了哪里:
1. DigiNotar(2011年)|荷兰政府核心信任CA
致命红线:内部服务器被黑客攻破,违规签发了包括
*.google.com在内的数百张伪造通配符证书(随后被用于针对伊朗网民的大规模中间人监听),且在发现入侵后未能及时如实披露。最终结局:遭全球主流浏览器紧急永久拉黑,仅数周内便直接宣告破产清算。
2. WoSign 沃通与 StartCom(2016–2017年)|中国头部CA及全球知名免费证书商
致命红线:为规避2016年1月1日 SHA-1 算法禁用令,违规**倒签(Backdating)**证书日期;无授权错发 GitHub 域名证书;并在 Mozilla 社区调查中隐瞒沃通收购 StartCom 的股权关联(Bug 1311824)。
最终结局:遭 Mozilla、Chrome、Apple 全面移除根证书信任,公网TLS业务归零。
3. Symantec 赛门铁克(2017–2018年)|全球第一大CA巨头(占全网超30%份额)
致命红线:违规签发测试证书、放任下属合作 RA 机构(如韩国 CrossCert 等)违规操作且缺乏审计监管,累计约3万张证书存在合规问题,且在社区质询中应对失当。
最终结局:Chrome 与 Mozilla 祭出分阶段全面失信重锤;Symantec 被迫于2017年底将整个 PKI 业务打包出售给 DigiCert,“大而不能倒”的神话自此彻底破灭。
4. TrustCor Systems(2022–2023年)|拥有数百万用户的商业CA
致命红线:被安全学者揭露其公司高管与股权架构同巴拿马情报监控与间谍软件承包商存在深度关联,且在 Mozilla 社区质询中未能消除信任疑虑(Google Security Blog)。
最终结局:Mozilla、Chrome(Chrome 111)与微软全面移除其根证书信任。
5. Entrust(2024–2025年)|成立30年的北美老牌安全与CA巨头
致命红线:6年内连续发生多起错发(包括2.6万张EV证书CPS链接错误),在必须于5天内吊销问题证书的铁律面前,多次以客户业务影响为由推迟吊销,被 Google 指出未能兑现将生态安全置于首位的承诺(Google Security Blog)。
最终结局:Chrome 自2024年11月11日起不再信任其新签发证书,Mozilla 与 Apple 紧随其后(Cloudflare 公告);Entrust 于2025年将公网TLS业务出售给 Sectigo。
6. 中华电信 Chunghwa Telecom 与 NetLock(2025年)|台湾最大电信CA与匈牙利老牌CA
致命红线:过去一年多内出现持续性的合规缺陷、事件报告未能达到预期的深度与及时性,且改进承诺推进缓慢(The Hacker News)。
最终结局:Chrome 宣布自 2025年7月31日(Chrome 139)起不再信任这两家CA新签发的公网TLS证书。
7. eMudhra(2026年10月)|印度最大上市CA及 Internet2 InCommon 底层签发商
致命红线:2025年4月密钥生成仪式测试脚本缺陷与人工失误导致8个中间CA私钥数值小于256;2025年5月该批CA的CRL验签失败时(Bug 1970728),团队发现原密钥与证书公钥不匹配后改用第二套弱密钥重签了CRL,并在当时的报告中仅归因于配置错误而未披露存在两套密钥对(Chrome 与 Mozilla 正就此展开严厉追问,见 Bug 2083449 Comment 30)。
最终结局:10月20日 Mozilla 与 Chrome 宣布紧急移除
emSign ECC Root CA - G3(该根下约30,800张未过期预证书中,99.9%即30,791张来自两家服务美国高校的 InCommon 下属CA);10月22日宣布彻底退出全球公网SSL/TLS业务。
看到这里,规律已经无比清晰:在 WebPKI 的世界里,单次技术Bug本身往往还不是最致命的,真正让一家CA彻底丧失生存空间的,是底层控制机制的失灵、对异常信号的轻视,以及在“客户便利”与“合规底线”发生冲突时选择了向商业妥协。
三、经营一家可信CA,究竟难在哪里?
很多读者可能会觉得:“只要我不作恶、不倒签证书、不用弱密钥,老老实实经营一家CA,总不至于踩雷吧?”
如果我们把10月 Mozilla Bugzilla 上的这近百篇报告拆解开来,由浅入深地看一看,你就会发现:经营一家现代可信CA的难度,早已从“防黑客”升级为了“在刀尖上进行毫米级的精密工业制造”。
一(表层):字节级与秒级的工程精度——差1秒、错2个字节就是合规事故
在普通软件开发里,时间戳多算1秒、ASN.1结构里多一个2字节的空参数,可能只是一处微不足道的兼容性瑕疵。但在CA合规体系下,RFC 5280、RFC 6960 与 CA/B 论坛《基线要求》(TLS BR)是按字节和秒来执法的:
“多出1秒钟”的代价:今年10月19日,瑞士知名CA机构 SwissSign 提交了初步事件报告 Bug 2083791。报告披露,旗下6个签发CA的CRL最大有效期达到了“10天零1秒”(
10 days + 1s),1个根CA的CRL达到了“12个月零1秒”(12 months + 1s)——仅仅比 TLS BR §7.2 规定的上限多出这 1秒钟,就构成了正式的合规事件,必须立案调查并提交完整根因分析(RCA)。无独有偶,eMudhra 也在10月中旬因签发了一张有效期超出上限1秒的证书被立案(Bug 2082408)。Go语言一行变量作用域引发的互操作故障:在10月更新结案的 Bug 2072647 中,巨头 Sectigo 披露了其
CertStatusOCSP 响应服务的一个隐蔽Bug:工程师在循环读取数据库中的AlgorithmIdentifier并调用 Go 语言asn1.Unmarshal时,不小心把临时变量声明在了循环外部。由于asn1.Unmarshal不会在每次迭代前自动清空结构体字段,当系统先反序列化一个 RSA 签名算法(按规范包含ASN.1 NULL参数0500),紧接着反序列化 ECDSA 签名算法时,ECDSA 响应便继承了前一次循环残留的NULL参数。这多出来的2个字节不仅违反了 RFC 5758 §3.2 与 TLS BR §7.1.3.2.2,还直接引发了客户端兼容性故障(例如新版 Pythoncryptography库会直接拒绝解析这类非标编码的 PKI 数据)。OCSP证书的“连环雷区”:仅10月下旬短短几天,IZENPE(Bug 2085354)、certSIGN(Bug 2085384)、Disig(Bug 2085304)、TWCA 台湾网路认证(Bug 2080273)和 ACCV(Bug 2080796)接连中招——有的忘了给 OCSP 证书加上强制的
id-pkix-ocsp-nocheck扩展,有的误加了禁止出现的cRLDistributionPoints,有的忘了把basicConstraints或keyUsage标记为Critical,还有的把archiveCutoff放错了扩展层级。
二(中层):“文档即法律”——当白纸黑字的 CP/CPS 撞上真实代码
外行人以为CA只需要遵守国际标准,内行人才知道:CA自己写的 CP/CPS(证书策略与认证实践声明)同样具有绝对的合规约束力。 哪怕你的证书完全符合 CA/B 论坛《基线要求》,只要跟自己公布的 CP/CPS 有一丁点出入,就属于“违规错发(Misissuance)”,按规定必须在 5天内全部强制吊销!
GoDaddy 40.4万张证书大吊销与逾期违约:就在今年10月14日至21日,全球头部域名与证书服务商 GoDaddy(及旗下 Starfield) 陷入了一场大规模合规风暴(Bug 2082703、Bug 2083191)。外部研究员举报称,其签发的 404,607 张 DV/OV/EV 证书中的策略 OID 与 CPS URI 限定符,与自家 Starfield CP/CPS 第10.4.4至10.4.10节写明的内容不一致!GoDaddy 被迫紧急叫停相关签发并启动“大规模吊销计划(Mass Revocation Plan)”。然而,要在5天(120小时)死线内通知并替换40万张涵盖政府、医疗、金融系统的生产环境证书谈何容易?截至10月18日23:45 UTC死线到期,GoDaddy 仅完成了17.05万张吊销,超过23万张证书被迫逾期,触发了社区严厉审视的延迟吊销(
delrev)问责。HARICA 5天极限准备与17分钟批量吊销6.35万张证书:对比之下,希腊学术CA机构 HARICA 在今年7月发生、10月仍在持续推进整改的 Bug 2055551 中,展现了死守“5天吊销铁律”的极限操作。当 Chrome 根计划将移除
id-kp-clientAuth(客户端认证EKU)的截止期从2026年6月15日推迟到2027年3月15日后,HARICA 工程团队调整了排期,但合规文档团队却漏改了 CP/CPS 里写的“2026年6月15日移除”(CertGuard 深度解析)。7月15日接到外部举报后,6月15日以来签出的 66,105 张 证书(当时仍有 64,949 张未过期未吊销)全部构成违反自家 CP/CPS。为了严守5天吊销死线,HARICA 立即改配置、发邮件通知客户、通过 ACME ARI 推送换证信号并为非ACME客户批量签发替换证书;到了第5天死线(7月20日),HARICA 在 17分钟内(12:55至13:12)一次性批量吊销了剩余全部 63,525 张有效证书。正如 Chrome 根计划在 Comment 1 中一针见血指出的:公共 Linter 根本不知道一家 CA 在自家 CP/CPS 里写了什么特殊承诺,没有自动化的“CP/CPS 一致性校验控制”,靠人工审阅 Word 文档迟早会出事。微软 7536 万张有效证书的“文档笔误与CRL容量困局”:更典型的案例是微软 PKI 服务的 CPS 笔误事件(Bug 1965612,并在上文 HARICA 10月整改进展中被重点对标)——仅仅因为改版 CPS v3.2.4 表格时一次复制粘贴失误,错误地写下“RSA终端证书不包含
keyEncipherment”,导致期间签发的约 1.003亿张 证书(事件确认时仍有约 7,536万张 未过期)在纸面上变成“违规”。微软在调查报告中坦言:虽然超过90%的受影响证书已不再实际使用,但在未部署 CRL 分片(CRL Partitioning)的情况下,如果5天内一次性吊销这约7,500万张证书,生成的单个 CRL 文件将超过 600 MB,这会导致依赖方客户端拉取 CRL 时发生超时或因体积超限而验证失败(Fail-closed),迫使微软不得不申请耗时数月的分批吊销并加速改造 CRL 分片架构。
三(深层):运维治理、地缘制裁与全天候安全攻防
当你以为管好代码和文档就高枕无忧时,10月份的第四类Bug会告诉你,CA的日常运营处处是暗礁:
修个PHP漏洞,怎料违反了24×7举报铁律:10月21日,德国权威CA D-Trust(德国联邦印钞公司旗下)提交了 Bug 2084776。原来,为了临时封堵官网表单的一个 PHP 安全漏洞,运维人员直接把英文和德文版的“证书问题报告(CPR)”网页改成了静态提示页(“表单已停用”),却忘了在页面上留下应急举报邮箱!这直接违反了 TLS BR §4.9.3 关于“CA必须提供7×24小时不间断问题举报渠道”的铁律。
反垃圾邮件系统把真实举报信拦进了垃圾箱:匈牙利 NETLOCK 在 Bug 2052541 中披露,一名外部研究员在6月10日至26日期间多次通过不同渠道向其提交证书问题报告(CPR),但发往官方合规邮箱
compliance.info@netlock.hu的邮件被微软 Defender for Office 365 反垃圾策略判定为垃圾邮件并移入垃圾箱(Junk Folder)——对6月10日至26日该举报线程的流量分析显示,51封相关邮件样本中有46封被路由进了垃圾箱(受限于23人分发列表展开、外部链接及消费者域名等因素),仅2封进入收件箱;而抄送至吊销专用邮箱visszavonas@netlock.hu的邮件又被客服当成普通咨询处理,导致整整16天后才给出首次(且无效的)回复,严重违反24小时响应规定。地缘政治与反制裁红线:10月7日,外部研究员在 Bug 2078824 中指出 DigiCert 向国际制裁名单上的域名签发了3张DV证书(违反 TLS BR v2.3.0 §9.15);而在此前的 Bug 2049237 中,HARICA 也因通过 ACME 自动化接口向受制裁的俄罗斯金融机构签发了200多张证书而遭到社区问责。在全自动签发时代,如何在毫秒级内精准识别全球动态更新的制裁实体,成了所有CA的必修课。
无孔不入的社工与内网安全挑战:10月21日,DigiCert 在 Bug 2084460 中主动披露其存储客户身份验证数据的内部业务系统遭遇未授权访问;而在近期更新的 Bug 2033170 中,攻击者甚至通过在线客服聊天窗口,向一名终端 CrowdStrike 防护组件恰好处于降级状态的客服分析员发送了伪装成报错截图压缩包的恶意
.scr程序,企图窃取代码签名证书的初始化激活码。
四、 向未来看齐:短周期证书与后量子 MTC,将如何重塑CA行业?
既然合规的刀锋如此锐利,动辄就要在24小时或5天内完成大规模证书替换与吊销,CA行业该如何在守住合规底线的同时寻找出路?
答案只有八个字:以合规为底线,以技术求生存。 当前,由 Google、Apple、Cloudflare 与 IETF/CA/B 论坛推动的两场深刻技术变革,正在重塑整个 WebPKI 的运行范式。
1. 证书有效期加速缩短:从200天、47天,走向7天“短周期订阅者证书”
为什么 GoDaddy 吊销40万张证书会逾期?为什么每次5天大规模吊销都会演变成CA与客户的痛苦拉锯?因为传统的证书有效期太长了(长达1年甚至398天),大量政企客户依然依赖人工审批、手工替换证书。一旦CA要在5天内强制吊销,客户根本来不及响应。
为了倒逼全行业普及自动化,CA/B 论坛已正式投票通过了具有里程碑意义的 Ballot SC-081v3 提案(详见 DigiCert 解读),制定了明确的“证书最大有效期缩减时间表”:
2026年3月15日起:公网TLS证书最大有效期从398天缩减至 200天;
2027年3月15日起:进一步缩短至 100天;
2029年3月15日起:最终缩短至 47天(同时域名验证DCV数据复用期缩短至仅 10天)。
更值得关注的是 “短周期订阅者证书(Short-lived Subscriber Certificates,自2026年3月15日起定义为有效期≤7天)”。根据最新 TLS 基线要求(TLS BR),这类 ≤7 天的短周期终端证书,无需在证书中包含 CRL 与 OCSP 吊销检查指针,且在终端证书层面上被豁免了常规的24小时/5天强制吊销要求(注:这并不免除 CA 自身的下属 CA 级 CRL 发布义务、72小时合规事件报告义务以及立即修复签发缺陷的责任)。
这一机制的工程价值极其巨大:当客户全面通过 ACME 协议部署 ≤7 天的短周期证书后,一方面CA无需再为海量终端证书承载高频的 OCSP/CRL 状态分发压力;另一方面,万一某天终端证书签发模板出现了非致命的格式或文档偏差,由于证书本身几天内就会自动过期更替,CA 在第一时间停发修复并如实提交合规事件报告的同时,能够彻底避免“5天内强行吊销几十万张长周期证书导致客户生产中断或自身背上延迟吊销(delrev)违约”的两难死局!
2. 后量子密码学(PQC)与 Google/Cloudflare 的架构演进:默克尔树证书(MTC)
如果说短周期证书是眼前的自动化演进,那么 后量子密码时代(Post-Quantum)的默克尔树证书(Merkle Tree Certificates, MTC),则是各大头部CA必须提前布局的下一代信任基础设施(详见 Google Security Blog 官方公告、PostQuantum.com 深度解析 与 IETF PLANTS 工作组草案)。
随着量子计算的发展,传统的 RSA 和 ECC(如 P-256/P-384)算法未来将面临量子计算威胁。然而,如果简单地把现有 X.509 证书链中的签名直接替换为抗量子签名算法(如 NIST 标准化的 ML-DSA-44),会遇到严重的握手数据膨胀问题:
在传统 TLS 握手中,传输证书链与 SCT 的5个签名和2个公钥仅需约 1,248 字节(1.2 KB);
若直接替换为 ML-DSA-44,单个签名就达 2,420 字节、公钥 1,312 字节,一次 TLS 握手的认证数据将激增至约 14,724 字节(近 15 KB),逼近甚至超出 TCP 初始拥塞窗口(ICW),显著拖慢连接建立速度并引发中间件分片丢包风险。
因此,Google 明确表示“目前没有计划将包含传统 X.509 抗量子证书直接加入现有 Chrome 根证书库”,而是联合 Cloudflare 等伙伴在 IETF PLANTS 工作组共同推进 Merkle Tree Certificates(MTC,默克尔树证书)。
MTC 的核心设计是将“单张证书逐一签名”重构为 “批量默克尔树包含证明 + 原生透明度”:
CA签署“树头(Tree Head)”而非单张证书:CA将一批证书构建成一棵密码学 默克尔树(Merkle Tree),只对代表数百万张证书的“树头(Tree Head)”进行签名。
浏览器预同步“地标(Landmark)”与紧凑包含证明:浏览器在后台定期同步子树地标哈希(Landmark)。在 TLS 握手时,服务器发送的是不含传统 CA 签名链的证书断言及一段默克尔树包含证明(Inclusion Proof)。在 IETF 草案的典型参数假设下(如单棵树容纳 440 万张证书),这段包含证明本身仅需 23 个 32 字节哈希(即 736 字节),从而将抗量子加密算法的高昂签名体积开销与每次 TLS 握手的传输体积彻底解耦。
透明度与签发合二为一:在 MTC 模式下,不将证书写入公开的默克尔树就无法生成有效的包含证明,相当于从密码学底层把证书透明度(CT)变成了签发本身的一部分。
根据 Google 于2026年2月公布的 三阶段推进路线图(以及 Futurum Group 报道):
第一阶段(2026年进行中):Chrome 与 Cloudflare 开展现网联合可行性测试(每个 MTC 连接均以传统可信 X.509 证书作为回退保障);
第二阶段(2027年Q1):邀请在2026年2月1日前在 Chrome 中拥有至少一个“可用(usable)”日志的合格 CT 日志运营商参与公共 MTC 的初始引导;
第三阶段(2027年Q3):Google 将推出仅支持 MTC 的全新 “Chrome 抗量子根证书库(CQRS)”及对应的根证书计划(CQRP)。需要强调的是,新的抗量子根计划将与现有的传统 Chrome 根证书计划并行运行(operate alongside),以实现风险可控的平滑过渡。同时,在新计划的政策设计中,强制仅使用 ACME 自动化工作流(ACME-only workflows) 已被明确列为核心支柱,而“可复现的域名控制验证(Reproducible DCV)”与“以持续外部可验证监控逐步替代传统年度审计”也已作为核心演进方向展开探索。
五、 结语:下一个倒下的CA将会是谁?
回到我们文章开头的那个问题:下一个倒下的CA,究竟会是谁?
透过 10月 Mozilla Bugzilla 上这近百篇密密麻麻的合规报告,答案其实已经写在了墙上:
下一个陷入危机的,必然是依然把合规当成“人工维护纸面文档”的CA——那些还在靠人工修改 Word 文档维护 CP/CPS、没有建立自动化“CP/CPS 一致性校验控制(Policy-as-Code)”与全链路预签发 Linting 的机构,迟早会在某次几十万张证书的强制吊销风暴中进退失据。
下一个被清退的,必然是在工程细节与安全信号面前麻痹大意的CA——就像今年10月的 eMudhra 一样,当2025年5月 CRL 验签失败已经敲响警钟时,如果只停留在表面修复配置而未能深挖底层密钥生成的异常,那么在 AI Agent 与全球独立研究员的7×24小时审视下,昔日的隐患终将演变成5天内被迫退出市场的风暴。
下一个掉队的,必然是固守传统长周期人工签发、忽视自动化(ACME / 短周期证书)与抗量子架构(MTC / CQRS)演进的CA——随着2027年100天有效期节点与 Chrome 抗量子根证书库(CQRS)并行时代的开启,能否跟上高可靠工程与自动化合规的演进节奏,将直接决定一家 CA 在下一代互联网信任版图中的位置。
合规是悬在每一家可信CA头顶的一把快刀,但它绝不是为了扼杀行业,而是为了守护整个互联网最底层的信任基石。在这场公开、透明、没有“大而不能倒”豁免权的无限游戏里,唯有对每一行 ASN.1 编码怀揣敬畏、以严苛合规为底线、并全力拥抱自动化与抗量子创新的CA,才能在刀锋之下行稳致远。
注: 本文由作者提供思路与资料,Gemiini 4 Argon/GPT-6 Astra 协助整理与丰富,最后人工校对后发出